
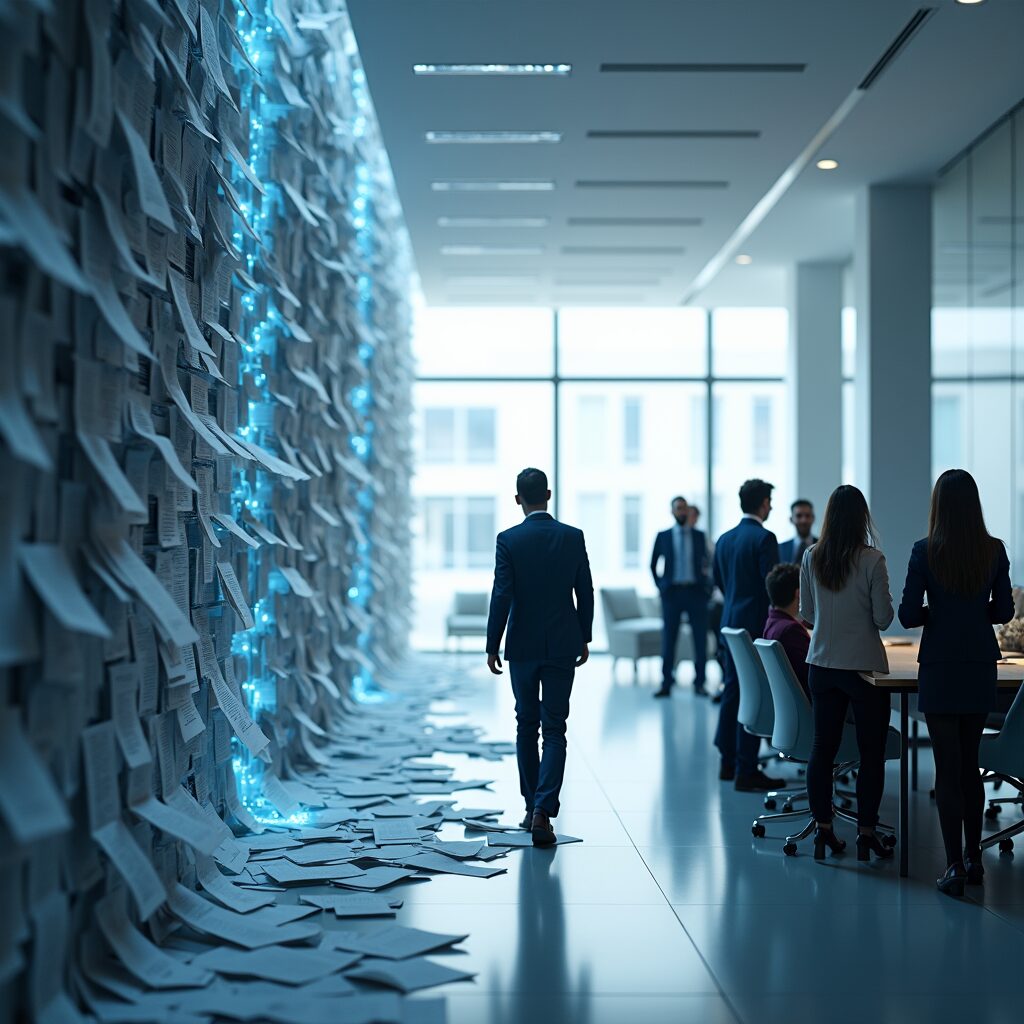

Een recent artikel van securityspecialist Msafe legt een pijnlijk dilemma bloot dat steeds meer organisaties treft: de complianceparadox. De toenemende druk om te voldoen aan complexe regelgeving en rapportageverplichtingen leidt onbedoeld tot een verlammende focus op documentatie, ten koste van daadwerkelijke innovatie en weerbaarheid. In plaats van een fundament voor veilige groei te zijn, wordt compliance zo een rem op de vooruitgang. Deze ontwikkeling dwingt IT-beslissers om de strategische rol van governance en risicobeheer fundamenteel te heroverwegen.
De kern van het probleem, vergelijkbaar met de ‘groene leugen’ in duurzaamheid, is dat de nadruk verschuift van prestatie naar bewijslast. Dit fenomeen, ‘digitale green tape’, wordt gevoed door een psychologisch mechanisme: loss aversion. De angst voor boetes en reputatieschade weegt in de bestuurskamer zwaarder dan de ambitie om te innoveren. “Je kunt niet innoveren in een organisatie die alleen nog bezig is om morgen geen boete te krijgen,” stelt Thijs van der Linden, CCO van Msafe. Het resultaat is een cultuur van risicovermijding in plaats van intelligent risicobeheer.
Voor IT-organisaties is de impact direct voelbaar. Budgetten verschuiven van preventieve technologie naar kostbare audits. Innovatieve projecten, zoals AI-monitoring of zero-trust-architecturen, stagneren omdat de focus ligt op het documenteren van de status quo. De organisatie is op papier compliant, maar in de praktijk kwetsbaar voor nieuwe dreigingen. De aandacht gaat naar documentatie in plaats van detectie, wat de algehele digitale weerbaarheid ondermijnt.
De weg vooruit ligt in het adopteren van een adaptieve governance-aanpak, geïnspireerd door het securitydomein. Dit vereist een transitie van statische, jaarlijkse audits naar continue monitoring van processen en data. Door bewijslast te automatiseren met GRC-tools en API-integraties, komt er tijd vrij voor strategische verbetering. De rol van de compliance manager evolueert zo van regelbewaker naar architect van een veerkrachtige organisatie. Compliance wordt dan geen grens, maar een raamwerk waarbinnen innovatie veilig kan floreren en groei mogelijk wordt gemaakt.